

Права в 1С выдавали «как у соседа»: как навести порядок по матрице ролей и не остановить работу

9 октября 2026 · 11 минут · 35
Новый сотрудник выходит в понедельник, к обеду ему нужен доступ, и администратор делает привычное: «Скопировать от» коллеги. Через год никто не может сказать, почему закупщик видит казначейство, а кладовщик правит цены. Разбираем на нашем проекте в 1С:ERP с филиалами, как из такой картины собрать матрицу ролей и матрицу ответственных и перевести 50 пользователей на новые права так, чтобы утром все продолжили работать.
Как права расползаются сами
Почти никто не настраивает права плохо нарочно. Они расползаются по мелочи: сотруднику срочно нужен один документ, проще дать ему группу пошире. Человек перешёл в другой отдел, а старые права остались. Уволился, а учётка живая. Каждое решение по отдельности разумно, а через пару лет картина такая:
28
групп доступа, собранных копированием, на 50 действующих пользователей
11
учёток недействительных или служебных — их никто не разбирал
20 из 23
пользователей с полными правами — в другой базе, на нашей диагностике
- Новый закупщик видит казначейство. С этого и начался наш проект: руководитель заметил, что новичку открылись платежи, которые ему не нужны.
- Номенклатуру заводят все подряд. Отсюда дубли карточек, разные единицы измерения и отчёты, которые не сходятся.
- Закрытый период правят задним числом. Бухгалтерия сдала отчётность, а через неделю в марте меняется отгрузка.
- Филиалы видят друг друга. Менеджер в одном городе видит клиентов и цены другого, хотя ему это не нужно.
Что нашли в правах на старте проекта
1С:ERP торговой компании с филиалами, 50 действующих пользователей
Почему «просто запретить» в 1С не получится
Руководитель обычно просит: «запретите ему вот это». А в 1С права складываются. Если хотя бы одна роль пользователя разрешает действие, никакая другая его не запретит. Поэтому точечные запреты поверх скопированных групп не работают: чтобы что-то закрыть, надо сначала понять, откуда это открыто, и пересобрать доступ от ролей, а не латать.
Второе, что надо знать, — разрез по данным. 1С умеет показывать человеку не все документы, а только своего филиала, своей организации или своего склада. Это ограничение на уровне записей, у программистов его зовут RLS. Оно жёсткое: обойти его нельзя ни отчётом, ни обработкой. Но у него есть ловушка, о которой ниже.
Матрица ролей: что это и как она выглядит
Матрица ролей — это таблица, где строки — операции в 1С, а столбцы — должности. В каждой ячейке один из трёх ответов: да (создаёт и проводит), просмотр (видит, но не меняет) или нет. Наша рабочая анкета для торговой компании — 52 операции по блокам «Склад», «Продажи», «Закупки», «Логистика», «Маркетплейсы», «Маркировка», «ЭДО», «Деньги», «Справочники», «Учёт», «Отчёты», «CRM» и «Администрирование» и 12 должностей. Фрагмент:
| Операция | Кладовщик | Менеджер по продажам | Главный бухгалтер | Маркетолог |
|---|---|---|---|---|
| Принять товар от поставщика | да | просмотр | да | просмотр |
| Списать товар | да | просмотр | просмотр | просмотр |
| Менять цену вручную в заказе (не по прайсу) | нет | да | да | нет |
| Заказать коды маркировки | да | нет | просмотр | нет |
| Касса: приход и расход наличных | нет | просмотр | да | просмотр |
| Создавать и менять карточки товаров | просмотр | просмотр | да | просмотр |
| Закрыть месяц | нет | нет | да | нет |
| Пользователи, права, настройки программы | нет | нет | нет | нет |
Несколько правил, которые экономят недели согласований:
- Строки — операции, а не пункты меню. «Списать товар» понятен и кладовщику, и директору. «Документ.СписаниеНедостачТоваров» — только программисту. Название документа 1С пишем рядом, мелко.
- Вторая строка — кто сейчас на должности. Руководитель проверяет фамилии и сразу видит, что должности «экономист (просмотр)» на самом деле соответствует один человек, а «кладовщик» — двое.
- Отдельно отмечаем опасные операции. Ручная цена, дата запрета изменения, закрытие месяца, пользователи и права. На них «да» должно стоять у одного-двух человек, и это решает руководитель, а не администратор.
- Анкету заполняет сотрудник, а утверждает руководитель. Сотрудник знает, что он делает. Руководитель знает, что ему положено делать. Это не всегда одно и то же.
Матрица ответственных: кто решает, а не кто нажимает
Матрица ролей отвечает на вопрос «кто что может в 1С». Но есть второй вопрос, без которого первая матрица через полгода снова расползётся: кто за что отвечает. Кто решает, что новому сотруднику дать права менеджера? Кто единственный заводит номенклатуру? Кто может открыть закрытый период и по чьей просьбе?
Для этого в регламенте поддержки у нас есть матрица зон ответственности. Правило одно: на каждую зону — один ответственный по фамилии. Не «отдел», не «бухгалтерия», а человек.
| Зона ответственности | Ответственный у клиента | Что делает iTeal |
|---|---|---|
| Выдача и изменение прав | Руководитель подразделения согласует, администратор выполняет | Ведём матрицу, проверяем, что выдали по ней |
| Внесение новой номенклатуры | Один-три человека по фамилии | — |
| Корректировка документов в закрытом периоде | Главный бухгалтер | — |
| Первая линия: «не могу открыть», «нет кнопки» | Сотрудник первой линии у клиента | Вторая линия: то, что не решилось на месте |
| Права администратора базы | Не больше двух человек | Работаем под своими учётками, не под общими |
Пустая ячейка в столбце iTeal — это нормально: зона целиком на стороне клиента. Плохо, когда пусто в обоих столбцах. Тогда на вопрос «кто разрешил» ответа нет.
Как мы наводим порядок: шесть шагов
Пример — торговая компания на 1С:ERP с филиалами в нескольких регионах. 50 действующих пользователей, 24 профиля, 28 групп доступа, почти все сделаны через «Скопировать от». Проект от первого интервью до перехода на боевой базе занял около двух с половиной месяцев. Дольше всего шло не программирование, а согласования.
Обсуждаем с руководителем, какие роли есть в компании. Сотрудники заполняют анкеты: 11 штук, четыре пришли сканом от руки. Параллельно — аудит текущих прав в базе.
Сводим анкеты в матрицу «сотрудник × объект × что видит × что создаёт» и показываем руководителям. Это самый долгий шаг: одна-две недели, потому что спорят о каждом «да».
Всё настраиваем на копии. Текущие 28 групп архивируем, чтобы можно было откатиться за минуты.
Чистим неиспользуемые профили, собираем 12–15 групп по ролям: главбух, бухгалтер филиала, кассир, закупщик, завсклад, кладовщик, менеджеры, клиентский сервис, руководитель (только просмотр), стажёр.
Настраиваем, что видит каждая группа: свой регион, свою организацию, свой склад, при необходимости — своих клиентов. Здесь больше всего отладки.
Проверяем сценарии на 6–8 пользователях разных ролей, переносим на рабочую базу в нерабочее время и 1–2 дня сопровождаем: часть крайних случаев видна только в живой работе.

Разрез по данным: филиалы, организации, склады
Роли отвечают на вопрос «какие документы». Разрез по данным — «чьи именно». В 1С:ERP для этого есть виды доступа. Мы обычно используем четыре:
| Вид доступа | Кому нужен | Что получается |
|---|---|---|
| Бизнес-регионы | Всем сотрудникам филиалов | Менеджер в одном городе не видит документы другого |
| Организации | Бухгалтерии группы компаний | Каждый бухгалтер видит только свою организацию |
| Склады | Кладовщикам | Кладовщик работает только со своим складом |
| Партнёры | Менеджерам по продажам — по решению руководителя | Менеджер видит своих клиентов, а не всю базу |
Ловушка: виды доступа пересекаются, а не складываются. Если группе включены и регион, и организация, человек увидит только документы, где совпало и то и другое. Бухгалтер филиала, у которого регион «Восток», а организация не та, через которую филиал работает, увидит пустой список. Поэтому на каждую группу мы закладываем отдельное время на отладку видимости.
Ловушка пересечения
Включены оба вида доступа — бухгалтер филиала видит только документы, где совпали регион и организация. Если филиал работает через другую организацию, список пустой
Показать, где это настраивается в 1С

Как проверить, что всё работает, до перехода
Проверяем не настройки, а поведение. Под каждой ролью заходим в копию базы и пробуем сделать то, что делать нельзя. 8 ролей, по 10–15 сценариев на каждую. Самые показательные:
- открыть документ другого филиала;
- создать новую карточку номенклатуры, не будучи ответственным за неё;
- открыть зарплату и отчёт о прибылях и убытках;
- изменить проведённый документ в закрытом периоде;
- и обратное: сделать свою обычную работу за день от начала до конца, без «нет прав» на третьем шаге.
Последний пункт важнее остальных. Слишком строгие права так же плохи, как слишком широкие: если отгрузка встаёт из-за одной галочки, через неделю права снова начнут копировать «от того, у кого работает».
Что обычно идёт не по плану
- Анкеты противоречат сами себе. Один сотрудник отметил одновременно «вижу всё» и «только свой филиал». Уточняем звонком или через руководителя — это закладываем в шаг согласования заранее.
- «Работаю в 1С» не всегда значит работаю. Руководитель направления написал, что работает в 1С, а по факту только смотрит отчёты. Ему нужна роль «просмотр и отчёты по всем блокам», а не права на проведение.
- Номенклатура — отдельно от регионов. Право заводить карточки товаров было у трёх человек на всю компанию. Мы вынесли его в отдельный профиль, не привязанный к филиальным группам, иначе его пришлось бы повторять в каждой.
- Ключевые люди в отпуске. Права финансового директора настраивали после выхода из отпуска. Состав сотрудников одного филиала ещё не был известен — его вынесли в отдельный этап, чтобы не держать весь проект.
- Права настроены, а 1С пишет «Нарушение прав доступа». В другой базе мы нашли выключенное регламентное задание обновления доступа на уровне записей: в очереди скопилось 3 257 записей, и отдельные пользователи с широкими правами ловили ошибки там, где права у них были. Это тоже часть порядка в правах — фоновые задания, которые их поддерживают.
Что остаётся у вас после
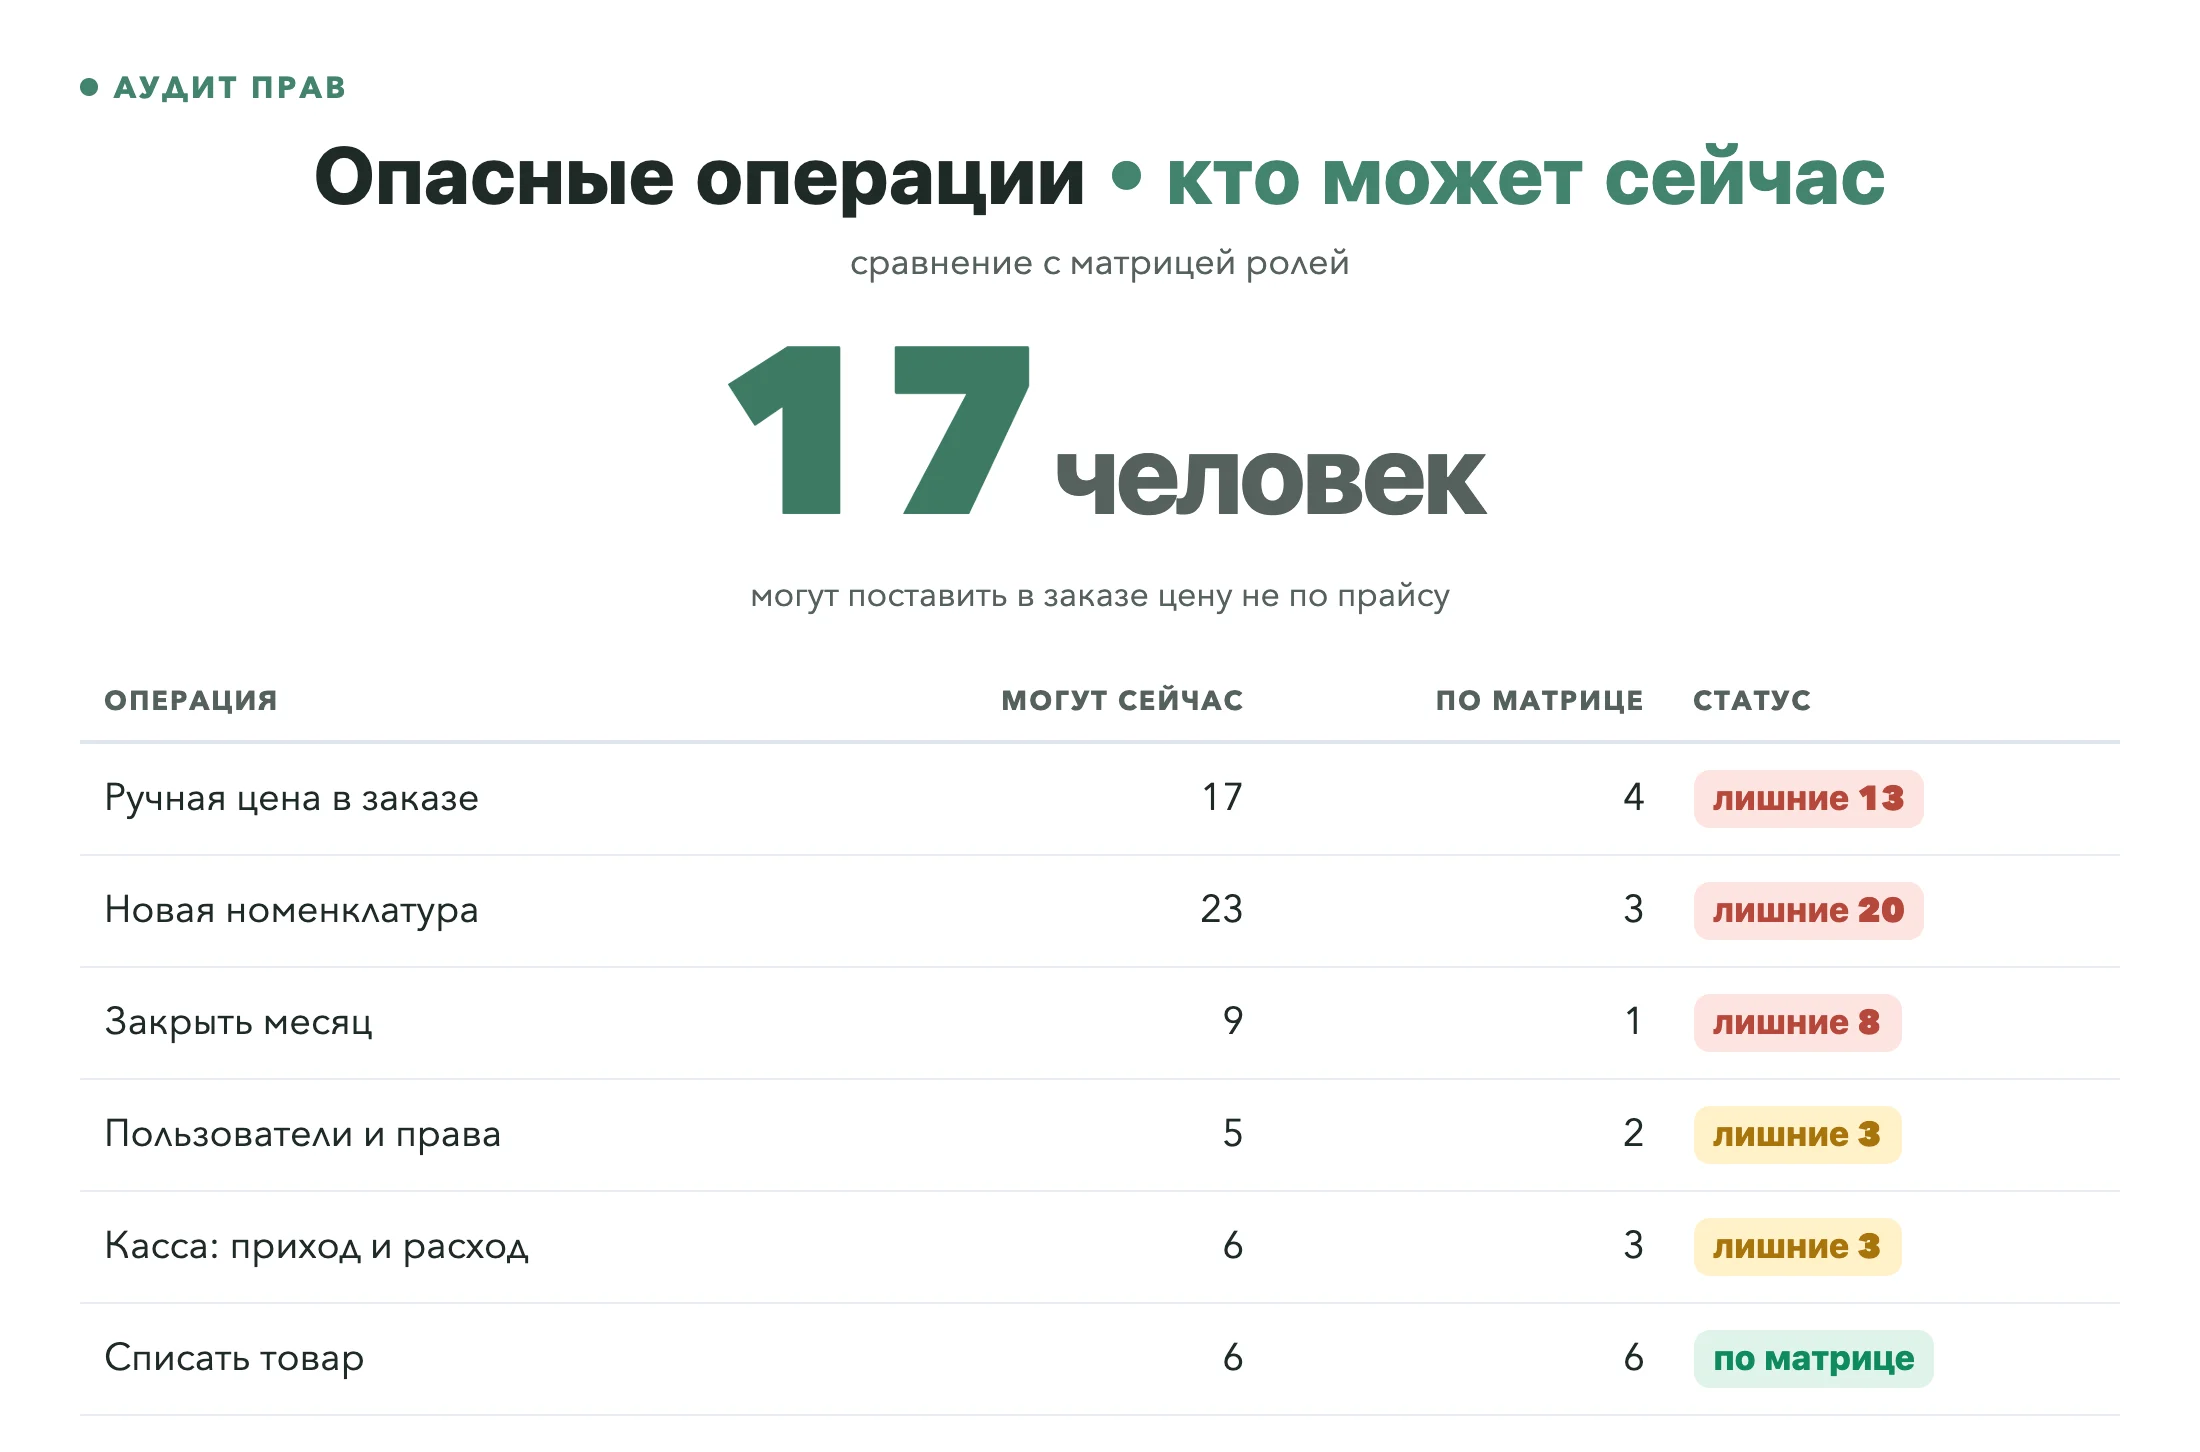
- Матрица ролей в Excel, утверждённая руководителями: по ней видно, кто что может и почему.
- Сводка «группа доступа → профиль → виды доступа → значения» — для аудита и для следующего подрядчика.
- Инструкция администратору на одну страницу: как завести нового сотрудника и как перевести его в другой филиал, не нажимая «Скопировать от».
- Матрица ответственных: кто согласует права, кто заводит номенклатуру, кто открывает закрытый период.
Права — это не разовая настройка. Без ответственного за матрицу через год всё повторится. Поэтому в поддержке 1С мы ведём матрицу вместе с клиентом: каждый запрос «дайте доступ» проходит через неё, а не мимо.
Частые вопросы
Сколько групп доступа должно быть?
Столько, сколько реальных ролей. На 50 пользователей у нас вышло 12–15 групп вместо 28. Если групп больше, чем должностей, их скорее всего плодили копированием.
Можно ли навести порядок без остановки работы?
Да. Всё настраивается и проверяется на копии базы, старые группы архивируются, переход идёт в нерабочее время, а первые 1–2 дня мы на связи и правим крайние случаи сразу.
Кто должен утверждать права — IT или руководитель?
Руководитель подразделения. Администратор выполняет и проверяет по матрице. Если права решает администратор, он решает их «как у соседа» — ему просто не из чего больше исходить.
Нужно ли ограничивать доступ по филиалам и складам?
Если филиалы работают с разными клиентами и ценами — да. Но каждый вид доступа добавляет отладки, и включать их «на всякий случай» не стоит: пересечение видов легко делает документы невидимыми.
Это то же самое, что аудит безопасности?
Нет, это соседние задачи. Матрица ролей отвечает на вопрос «кто что делает в работе». Аудит — на вопрос «что может утечь»: общие учётки, выгрузки, доступ снаружи, пароли интеграций. Его мы делаем в AI Кибербезопасность 1С.
С чего начать
Посмотрите в 1С, сколько пользователей у вас с полными правами и сколько групп доступа. Если цифры удивили, начните с AI Диагностики 1С: в отчёт входят права и учётные записи, и вы увидите, где расползлось сильнее всего. Если уволился программист и непонятно, у кого какие доступы, — вот что забрать в первую неделю.
Пример — проект настройки прав в 1С:ERP торговой компании, апрель — июль 2026 года; фрагмент матрицы — из нашей анкеты прав для торговой компании, октябрь 2026 года. Компании, фамилии и суммы не приводим.
Сколько у вас пользователей с полными правами?
Расскажите, сколько человек работает в 1С и есть ли филиалы. Посмотрим, как сейчас устроены права, и скажем, нужна ли полная перестройка или хватит навести порядок в нескольких группах.
Состав ролей, видов доступа и сценариев проверки зависит от конфигурации и устройства компании; в статье — подход на конкретных проектах. Вопросы по статье — в Telegram @pgstupko.
Комментарии
Пока тихо. Не согласны со статьёй или у вас было по-другому — напишите, ответим здесь же.